
Коммутаторы Brocade FC используются в инфраструктурах хранения данных там, где требуется организовать отдельную среду для обмена между серверами, системами хранения и другими компонентами SAN. В этой статье собраны основные сведения о том, как устроены такие устройства, в каких задачах их применяют и какие возможности доступны администратору.
Материал построен не только вокруг первоначального ввода оборудования в эксплуатацию. Отдельное внимание уделено рабочим сценариям: настройке портов и зон, контролю производительности, вопросам безопасности, поиску неисправностей и повседневному обслуживанию. Такой подход позволяет рассматривать коммутатор не как отдельное сетевое устройство, а как один из элементов всей FC-инфраструктуры.
1. Что представляет собой Brocade FC-коммутатор
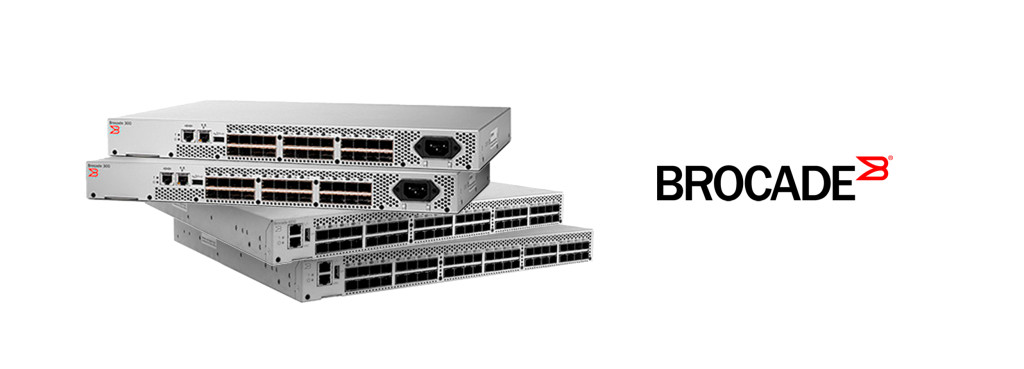
Brocade Fibre Channel-коммутатор является специализированным устройством для построения сетей хранения данных. Его аппаратная часть и программная среда работают совместно: одни компоненты отвечают за обработку трафика и подключение оборудования, другие — за управление, настройку и контроль состояния системы.
1.1 Архитектура и основные элементы
При рассмотрении коммутатора Brocade FC удобно разделить его устройство на несколько функциональных частей.
· Процессор управления. На него возложены программные операции, обработка команд администратора и управление параметрами устройства.
· Коммутационные чипы ASIC. Специализированные микросхемы выполняют обработку трафика и обеспечивают необходимую скорость коммутации
· Порты. FC-интерфейсы используются для подключения серверов и систем хранения, а отдельные интерфейсы предназначены для управления.
· Система питания и охлаждения. Эти элементы обеспечивают штатную работу оборудования и поддержание требуемого режима эксплуатации.
· Fabric OS (FOS). Программная платформа Brocade, через которую выполняется настройка устройства, управление зонированием и диагностика.
В результате аппаратные и программные компоненты образуют единую систему, рассчитанную на работу в SAN.
1.2 Где применяются коммутаторы Brocade FC
Сфера использования Brocade FC не ограничивается одной задачей. В зависимости от предприятия коммутаторы могут выполнять несколько ролей.
В ЦОД их используют для организации соединений между серверами и системами хранения. В схемах, устойчивых к авариям, они должны служить основой инфраструктуры, рассчитанной на резервное копирование и репликацию данных. При виртуализации FC-сеть обеспечивает доступ виртуальных машин к системам хранения.
Отдельная область применения — высокопроизводительные вычисления, где важны быстрый обмен большими объёмами информации и предсказуемая работа инфраструктуры. Кроме того, FC-коммутаторы могут использоваться при интеграции локальных систем хранения с облачными ресурсами.
1.3 Роль протокола Fibre Channel в SAN
Протокол Fibre Channel предназначен для передачи данных между вычислительными системами и устройствами хранения в специализированной сети. Одним из его преимуществ является высокая производительность: пропускная способность протокола FC может достигать 128 Гбит/с.
Технология ориентирована на передачу трафика хранения в выделенной сетевой среде. В SAN это позволяет отделить трафик систем хранения от других потоков и отдельно управлять взаимодействием подключённых устройств.
Для организации доступа применяются такие механизмы, как зонирование. Они позволяют разделять взаимодействующие устройства и обеспечивать несколько вариантов доступа к ресурсам хранения.
2. Первоначальная настройка и дальнейшее управление
После установки оборудования администратору необходимо последовательно выполнить базовые действия, а затем перейти к настройкам, связанным с конкретной архитектурой SAN. Ниже приведён практический порядок работы с коммутатором.2.1 Первое подключение
Начать настройку можно через консольный порт. Компьютер подключается к коммутатору консольным кабелем, после чего запускается терминальная программа, например PuTTY. Для последовательного соединения используются параметры 9600 бод, 8 бит данных, без контроля чётности, один стоп-бит и отключённое управление потоком.
После включения устройства необходимо дождаться загрузки CLI. Для входа используются стандартные учётные данные — как правило, admin/admin. После первого входа рекомендуется изменить пароль командой passwd.
Далее задаётся сетевой адрес управления с помощью ipaddrset. При необходимости настраиваются IP-адрес, маска подсети и шлюз.
Следующим шагом является присвоение коммутатору имени. После этого активируются необходимые порты: для включения требуемого интерфейса вводится номер порта [port_number].
Чтобы сохранить настройки для дальнейшего использования, конфигурацию можно выгрузить на FTP- или SCP-сервер с помощью configupload.
Состояние устройства проверяется командой switchshow. Если требуется настроить зонирование, используются cfgcreate, cfgadd и cfgsave.
2.2 Расширенная настройка: производительность, зонирование и управление
После выполнения базовых настроек коммутатора можно перейти к дополнительным параметрам. Конкретный набор настроек зависит от задач SAN и принятой схемы подключения.
Транкинг. Для настройки транка используется команда porttrunkarea. Несколько физических каналов при этом объединяются в логическое соединение, что позволяет увеличить доступную пропускную способность и обеспечить резервирование.
QoS. Приоритеты для критически важного трафика можно задавать через механизмы Quality of Service. Для отдельных портов применяют команду portcfgqos, чтобы управлять потоками с учётом их приоритета.
Статистика портов. Перед анализом нагрузки полезно очистить накопленные счётчики, а затем наблюдать их изменение. Для этого применяются команды portstatsclear и portstatsshow.
Расширенное зонирование. Для задания требуемых привязок используется команда concrete, после чего зона создаётся командой zone-create. Такой подход позволяет упростить управление доступом внутри SAN и дополнительно контролировать взаимодействие устройств.
Управление правами. За разграничение полномочий отвечает RBAC. Для управления пользовательскими правами применяются команды user-config и authentic.
Динамический выбор маршрута. DPS используется для распределения нагрузки и повышения отказоустойчивости. При необходимости для его включения применяется команда dlsset.
Fabric Configuration Server. Для управления конфигурациями на уровне фабрики в процессе настройки FCS используется команда configure.
Обновление программного обеспечения. Fabric OS следует регулярно обновлять, выбирая последнюю доступную версию, поскольку новые выпуски содержат исправления и дополнительные возможности. Для установки используется процедура загрузки прошивки.
2.3 Мониторинг состояния и производительности
Контроль SAN нужен не только после возникновения неисправности. Постоянное наблюдение за показателями позволяет заранее заметить изменения нагрузки и быстрее найти источник проблемы.
Fabric Watch предназначен для контроля параметров инфраструктуры и работы с пороговыми значениями. При выходе показателя за заданную границу администратор получает возможность отреагировать до того, как ситуация приведёт к серьёзному сбою.
Brocade Network Advisor предоставляет графический интерфейс для работы с показателями SAN, сбора данных и анализа их изменения во времени. Это удобно при поиске тенденций и планировании дальнейшего масштабирования.
Для работы из CLI используются команды portstatshow, portstatsclear и stats show. С их помощью можно анализировать ошибки, загрузку интерфейсов и пропускную способность.
3. Безопасность FC-инфраструктуры
Защита SAN складывается из нескольких уровней: контроля административного доступа, защиты каналов управления, ограничения подключений и постоянного анализа событий.3.1 Базовые меры защиты
Первое направление — RBAC, позволяющий разделить полномочия пользователей. Для управления устройством рекомендуется использовать SSH, а небезопасные способы удалённого доступа, такие как Telnet, отключать.
Не менее важны сложные пароли и их регулярная смена. Отдельно следует следить за состоянием Fabric OS и своевременно устанавливать обновления.
На уровне портов можно отключить неиспользуемые интерфейсы и применять механизмы аутентификации, включая DH-CHAP. Дополнительный контроль обеспечивается журналами аудита и анализом подозрительной активности.
3.2 Зонирование и защита портов
Зонирование формирует логические группы устройств внутри фабрики и определяет, кто с кем может взаимодействовать. В качестве практического подхода используется схема с одним инициатором в каждой зоне.
Для дополнительного контроля применяется ZCP (Zone Configuration Protocol). Он предназначен для фиксации разрешённых соединений и ограничения нежелательного взаимодействия.
В области защиты портов используется Persistent Port Disable, который блокирует доступ к фабрике для неавторизованных устройств. Дополнительно можно использовать Dynamic Port Binding (DPB), связывающий заданные порты с конкретными WWN.
Для проверки идентичности подключаемых устройств применяются DH-CHAP и Fibre Channel Security Protocol (FC-SP). Регулярная проверка активности портов и журналов помогает своевременно заметить отклонения.
4. Диагностика и устранение неисправностей
Поиск проблем в FC-среде эффективнее выполнять от физического уровня к конфигурации. Такой порядок позволяет сначала исключить очевидные причины, а затем перейти к программным и логическим параметрам.4.1 Если возникают проблемы с подключением
Начинать диагностику следует с кабелей и SFP-модулей. Нужно убедиться, что соединения установлены корректно и физические компоненты не повреждены.
После этого проверяется состояние интерфейсов с помощью команд port show и switch show. Для более детального анализа событий используется команда portLogShow. Особое внимание стоит обратить на CRC и link failures, поскольку такие сообщения могут указывать на проблемы физического соединения или качества сигнала.
Затем проверяется конфигурация зон. Команды zoneshow и cfgshow позволяют убедиться, что устройства определены корректно и конфигурация не содержит нежелательных пересечений.
Если проблема связана с программным обеспечением, можно рассмотреть обновление прошивки. После устранения причины следует повторно проверить состояние портов и работу SAN.
4.2 Задержки и снижение производительности
При появлении задержек сначала необходимо определить, где именно возникает нагрузка. Для оценки показателей используются команды top и perf stat, а состояние портов можно анализировать с помощью команды portstatsshow.
Для управления трафиком применяются TIZ и QoS. Эти механизмы позволяют отделять критические потоки и уменьшать влияние перегруженных участков.
Отдельно проверяется маршрутизация внутри SAN. Команда trunk show используется для оценки транковых групп. Если распределение нагрузки оказывается неравномерным, следует пересмотреть топологию.
Дополнительным шагом является обновление прошивки до последней версии. При нестандартных ситуациях следует обращаться к документации производителя с учётом конкретной модели оборудования.
4.3 Диагностика и обслуживание средствами Fabric OS
Для быстрой проверки ошибок используется команда errshow. Общую картину событий можно получить через команду fabric log.
При анализе портов пригодится команда porterrshow. Она показывает статистику ошибок и помогает обнаруживать аппаратные проблемы или некорректные параметры. Состояние оптических модулей проверяется командой sfpshow.
Для раннего выявления отклонений применяются журналы событий (aging services) и команда gas log. Если требуется собрать расширенный набор диагностической информации для передачи в службу поддержки Brocade, используется команда supportsave.
5. Практическая ценность Brocade FC в SAN
При выборе FC-коммутатора оценивается не одна характеристика, а совокупность параметров: производительность, масштабируемость, управление трафиком, диагностика и возможности интеграции.5.1 Производительность и масштабирование
Коммутаторы Brocade FC рассчитаны на высокую скорость передачи данных и небольшие задержки. Они позволяют одновременно подключать значительное количество устройств и расширять инфраструктуру по мере роста нагрузки.
QoS помогает отдавать приоритет наиболее важным рабочим потокам. Встроенные диагностические средства, в свою очередь, сокращают время поиска неисправностей и упрощают обслуживание SAN.
5.2 Интеграция с ЦОД и системами хранения
Для инфраструктуры ЦОД важны масштабируемость и возможность работать с различными компонентами. К преимуществам Brocade FC относятся поддержка традиционных и современных систем, динамическое распределение ресурсов, средства защиты данных и централизованное управление.
В совокупности эти возможности позволяют построить единую SAN-среду, которую проще контролировать и расширять.
5.3 Надёжность и эксплуатационные возможности
В крупных проектах большое значение имеют отказоустойчивость и способность оборудования продолжать работу при изменении нагрузки. Архитектура коммутаторов предусматривает резервирование компонентов, а обновление программного обеспечения может выполняться без остановки текущих сервисных операций.
Дополнительное преимущество связано с управлением пропускной способностью и контролем перегрузок. Высокая плотность портов облегчает расширение SAN без полной перестройки существующей архитектуры.
Централизованное управление и диагностические инструменты уменьшают объём ручной работы администратора, ускоряют поиск неисправностей и помогают снижать эксплуатационные затраты.